Strix 說「免費」是真的,但免費不等於不花錢——開源版的兩個隱藏門檻
- 免費版:無
- 最低付費方案:US$29/月起
- 免費額度:雲端平台沒有常態免費方案,Pro 有 7 天免費試用(2026-09-24 瀏覽器直讀 strix.ai/pricing)。 …
- 最後查核:2026-10-05
文章最後更新:2026-10-07
一分鐘快查: Strix 是一套自動找資安漏洞的工具,官方說法是「自主式 AI 滲透測試工具」,用多個 AI agent(可以想成多個小助理分工)一起探路、找漏洞、驗證漏洞是不是真的能打進去,最後直接生出修復用的 PR(Pull Request,程式修改的提案,工程師看過同意就能合併上線)。雲端平台沒有常態免費方案,只有 Pro 方案 7 天免費試用;真正免費的是開源版 CLI(指令列工具),軟體本身不收錢,但你要自己開著 Docker(讓程式在獨立小環境裡跑的工具)、再接一組 OpenAI、Anthropic 或 Google 的 LLM API key(API key=一組通行密碼,讓 Strix 能呼叫這些 AI 模型幫它分析,費用算在你自己那邊的帳單),這筆推論費用不會出現在 Strix 的任何價目表上。雲端 Pro 方案是每人每月 US$29,但滲透測試另外計費;單次測試官網標 US$60 到 300 一次,深度稽核 Full Audit 從 US$2,000 一次起跳。查核日期 2026-10-05,查核紀錄顯示這個價格結構從 7 月底到現在都沒變過。
這篇要拆的不是「Strix 貴不貴」這種空泛問題,是把「真正免費」跟「要先訂閱再加買測試」這兩條路分開講清楚。很多人看到官網寫「免費」「7 天試用」,就以為隨便用一下不花錢,實際上兩條路都有隱藏在後面的支出,只是藏的位置不一樣。
開源版免費,但帳單換了個地方出現
官方文件寫得很直白:開源 CLI 安裝方式是用 curl 或 pipx,前提是 Docker 要在跑,而且要有「任一支援供應商的 LLM API key」,OpenAI、Anthropic、Google 都可以。軟體本身零花費,次數和功能也沒有限制,可以掃本機程式碼、GitHub repo(程式碼倉庫,存放整個專案程式碼的地方)或是線上網站。這段資訊是 2026-09-09 查到的,到現在官方說法沒有改變。
圖:開源工具本體雖然不收門票,但背後不斷呼叫模型分析的代價,全變成另一張從天而降的長帳單。
這裡要講清楚的是,「免費」指的是 Strix 這個軟體不跟你收錢,不是整件事都不花錢。你要掃描一次系統,Strix 的 AI agent 會一直呼叫你接上去的那個 LLM,分析程式碼、推測攻擊路徑、驗證漏洞,每一次呼叫都是跟 OpenAI 或 Anthropic 或 Google 計費,不是跟 Strix 計費。帳單不會寄到 Strix,會寄到你自己開的那個 AI 帳號。掃一次小專案可能感覺不出來,但如果拿去掃一整個大型 repo,或是排程重複跑,呼叫次數就會疊起來,最後變成一筆你原本沒預期的 AI 帳單。
這跟很多人想像的「開源=完全不花錢」不一樣。開源只保證軟體原始碼公開、不用付授權費,不保證跑起來不花錢。Strix 這種「自己接 LLM」的架構,在現在的 AI 工具裡其實很常見,只是官網的「免費」兩個字,第一眼看過去很容易讓人漏掉後面那段「你需要自己的 LLM API key」。
另外一個常被忽略的門檻是 Docker。沒碰過指令列、沒裝過 Docker 的人,光是要把開源版跑起來這一步就會卡住。這不是錢的問題,是技術門檻的問題,跟雲端平台「開瀏覽器就能用」完全是兩種體驗。想圖方便的人,通常會因為這個門檻直接跳去雲端版,然後才開始面對訂閱費跟測試費。
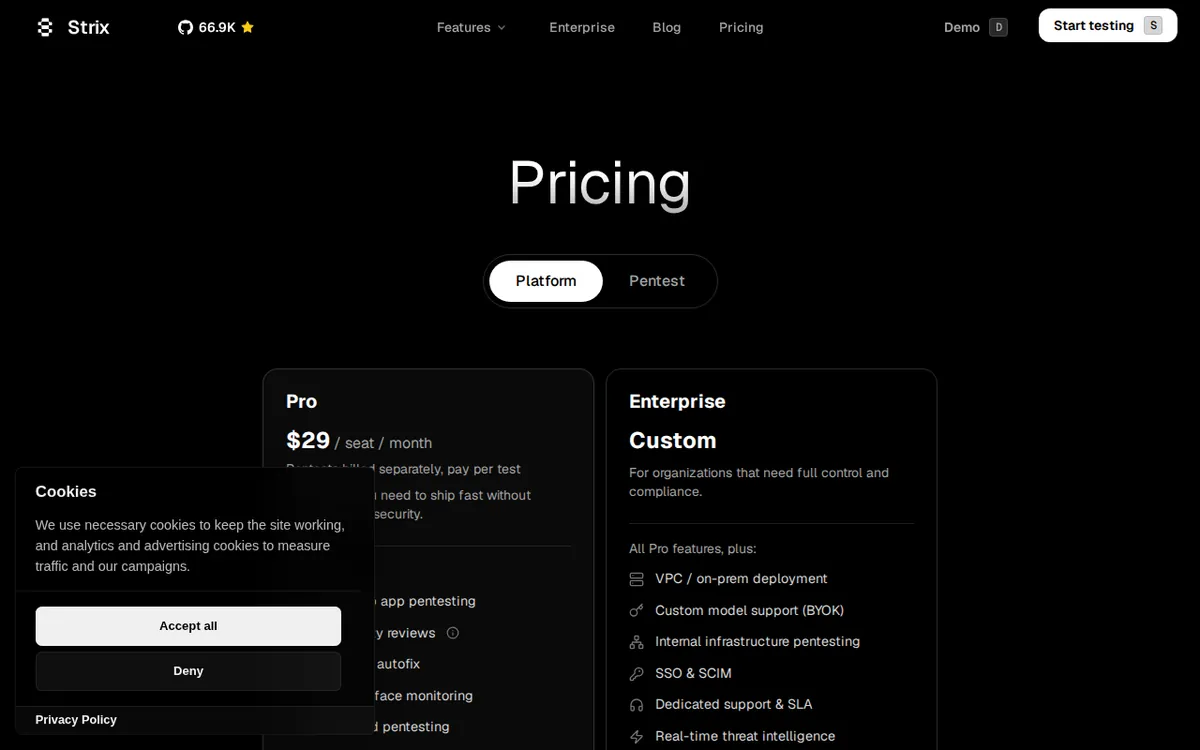
圖:strix.ai 官方定價頁,2026-10-07 擷取。
雲端平台的計價是兩層,不是一層
雲端 Pro 方案官網寫得是每人每月 US$29,畫面上同一行小字寫著「Pentests billed separately, pay per test」,意思是滲透測試另外計費、每次測試另外付錢。這句話很容易被忽略,因為它不是用大字體寫的方案價格,是跟在方案說明後面的一句補充。很多人看到 US$29 這個數字,第一反應會覺得「一個月 29 美元應該什麼都包了」,實際上這筆錢買到的是平台的管理功能:API 與網頁滲透測試的介面、PR 安全審查、一鍵 autofix(自動修復)、攻擊面監控(持續盯著系統有哪些入口可能被攻擊)、排程滲透測試、還有 Jira、Linear、Slack 的整合。測試本身,要再另外買。
另外兩個方案是一次性計費。Rightsized Pentest 官網標 US$60 到 300 一次,依照測試目標大小訂價,包含自助式測試 apps、APIs、repos,白箱與授權測試(白箱指的是測試方拿到系統內部資訊,不是像黑客一樣完全從外面瞎猜),附帶 proof-of-exploit(漏洞證明,不是理論上可能有洞,是真的示範打得進去)的已驗證漏洞,autofix PR,涵蓋 OWASP Top 10(業界公認最常見的十種網站安全弱點清單),修復後還有一次免費重測。Full Audit 官網標從 US$2,000 一次起,除了 Rightsized Pentest 的全部項目,還多了業務邏輯與攻擊鏈測試、SOC 2 或 ISO 27001 的正式報告、客製範圍與測試帳號、CREST 認證滲透測試員複核、當日出結果。
這代表如果一個團隊想要「訂閱+定期測試」這種持續性的用法,每月要先付訂閱費,之後每次測試還要再付一筆,兩筆錢是分開算的,不是訂閱費裡面已經含了幾次測試額度。官網目前唯一寫明的省錢路徑,是新創公司(Early-stage startup)Pro 方案前 6 個月可以打五折,這個折扣只對剛起步的新創公司開放,不是所有訂戶都拿得到。
Strix 真正做得好、也做不到的地方
先講做得好的部分。多個 AI agent 協作探路這個設計,理論上比單一個模型掃一次更能覆蓋不同的攻擊路徑,因為每個 agent 可以分頭驗證不同的假設。直接產出修復用的 PR 這點也值得肯定,很多資安工具只會給一份密密麻麻的報告,叫工程師自己回去改,Strix 是直接把修改做成一個可以合併的提案,省掉工程師自己寫修補程式的那一步。Rightsized Pentest 跟 Full Audit 都特別強調「proof-of-exploit」,代表報告裡列出來的漏洞不是憑空猜的理論風險,是真的驗證過能不能打穿,這對篩選「哪個洞真的該優先修」很有幫助,因為資安報告最常見的抱怨就是一大堆理論風險卻不知道哪個才是真的急迫。Full Audit 再加上 CREST 認證滲透測試員複核,代表機器找完之後還有專業人員再看一次,不是純自動化一條路到底。
做不到或沒說清楚的部分也要講。官網從頭到尾沒有寫出掃描要花多少時間、偵測率多高、會不會有漏報或誤報,這些是決定一套資安工具好不好用的關鍵數字,但官方頁面完全沒有提供。想知道這些,只能自己拿免費的開源版先跑一次看看。另外,開源版雖然次數無限,但背後吃的是你自己的 LLM 額度與費用,用得越頻繁,帳單壓力就越大,這跟「免費」給人的直覺感受是有落差的。
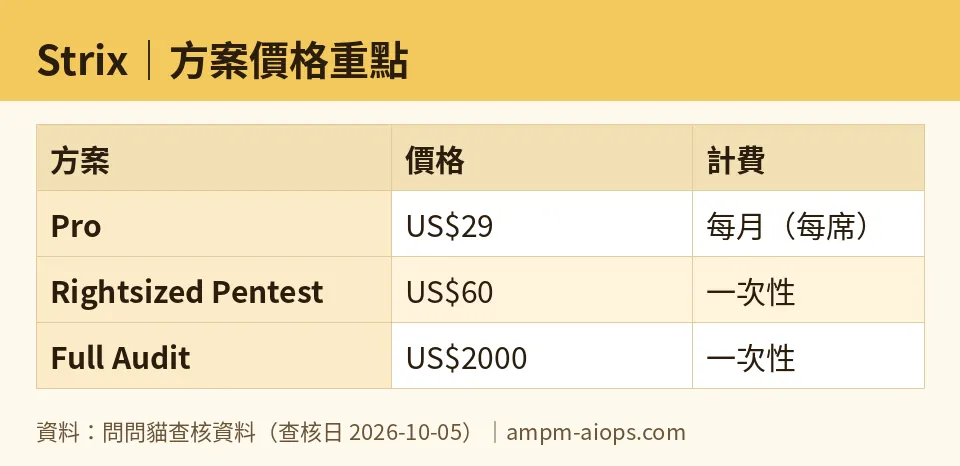
圖:問問貓依查核資料整理(查核日 2026-10-05)。
🔍 問問貓獨家實查
Rightsized Pentest 這個方案名字是後來改的,原本叫 One-time Pentest,起價原本標 US$59,現在官網頁面是 US$60 到 300 一次的區間。名字換了、起價數字也跟著動過,但官網上看不到任何「價格調整公告」或是「原名稱」的說明,一般讀者第一次看到現在的頁面,完全不會知道這個方案曾經叫別的名字、起價也曾經不一樣。這種改名又改價卻不留痕跡的做法,在定價頁上很常見,但對想比較「這家公司穩不穩定」的讀者來說,是一個官網不會主動告訴你的事。
第二個落差出現在第三方資料跟官網對不上。資安工具評測站 Intruder 在它自己的部落格文章裡,寫 Strix 的 standalone pentest(單次滲透測試)起價是 US$1,000,但官網 Pricing 分頁寫的是 US$60 到 300 一次。這兩個數字差距很大,不是誤差範圍內的小落差。本站直讀官網查到的頁面是以 Strix 官方 Pricing 分頁為準,US$60 到 300 這個區間才是官方現在掛出來的數字,Intruder 那篇文章的數字看起來是舊版本或是理解上的落差,讀者如果查到 Intruder 的文章,不要直接拿那個數字去估算預算,要再回頭看一次官網 Pricing 頁確認。
第三個要講的是,「Pentests billed separately, pay per test」這句話在官網定價頁上出現的位置,是跟在 Pro 方案的功能清單後面的小字說明,不是跟 US$29 這個大數字放在同一個視覺層級。版面設計上,US$29 這個數字最吸睛,「測試另外計費」反而是要讀完整段才會看到的補充資訊。這種「大數字先丟出來,但真正會花更多錢的那句話放在小字」的版面安排,在訂閱制產品的定價頁上很常見,Strix 的定價頁也是這個套路,不是特別異常,但確實容易讓人只看到 US$29 就下決定。
第四個觀察是免費版撐得住誰、撐不住誰。開源 CLI 這條路,撐得住的是本來就有在用 OpenAI 或 Anthropic 或 Google 的 API、平常就會用 Docker、看得懂掃描報告在講什麼的工程師或資安人員,對這些人,這筆推論費用是已經在付的錢,邊際成本感覺不太出來。撐不住的是完全沒碰過指令列、沒有自己的 LLM API key、也不知道怎麼讀資安掃描結果的一般使用者,這群人光是把開源版裝起來這一步就會卡住,更別說後面要自己判讀報告內容。這也是為什麼 Strix 會另外做一個雲端平台版本,把 Docker 跟 LLM 接續這些技術門檻包起來,換成每月訂閱費跟每次測試費,用錢換掉技術門檻。
最後一個觀察是查核紀錄本身的穩定性。從 2026-07-26 第一次查核,一路到 2026-09-11、9-25 到 10-01 每天的自動核實,再到 10-05 最新一次,記錄都寫「與來源工具官網實查一致,已核實無更動」。這代表 Strix 現在這套「開源免費、雲端 Pro 每人每月 US$29、Rightsized Pentest US$60 到 300、Full Audit 從 US$2,000」的價格結構,從 7 月底到現在維持了將近三個月沒有調整過,是一個相對穩定、沒有頻繁漲價或降價動作的定價狀態,這點跟不少 AI 工具動不動就改價目表的情況不太一樣。
☀️ 阿莫(AMO)精打細算派怎麼看
阿莫看這個工具,第一句話是:免費這兩個字要拆開看。開源 CLI 軟體本身不收錢是真的,但要掃一次,就要燒一次你自己 LLM 帳號的額度,這筆錢不會出現在 Strix 的任何畫面上,是自己要心裡有數的隱藏支出。如果本來就在用 Anthropic 或 OpenAI 的 API 做別的事,多掃幾次 Strix 的邊際花費感覺不出來,划算;但如果是因為想玩 Strix 才特地去開一組 API key,這筆從零開始的支出,就要自己認真估進預算,不是官網上看不到數字就等於不花錢。
雲端 Pro 方案每人每月 US$29 這個數字,阿莫會提醒,它買到的只是管理介面跟排程整合這些方便功能,滲透測試本身要另外付。對只是想偶爾測一次自己做的 app 或 API 的人來說,先訂閱再加買測試,等於要先付一筆月費才能摸到測試功能,阿莫會覺得這對預算有限的個人開發者或小公司不太友善,如果只是想測一次,直接看 Rightsized Pentest 這個一次性方案,不用先綁訂閱,可能更單純。
新創公司前 6 個月 Pro 方案五折,是官網目前唯一寫明的省錢路徑,阿莫會說這個折扣門檻很明確,只對 Early-stage startup 開放,不是人人都拿得到,真的是剛起步的團隊才值得去問。至於 Full Audit 從 US$2,000 一次起跳,阿莫的看法是,這個價位已經不是隨手買的等級,要先確定自己真的需要拿到 SOC 2 或 ISO 27001 那種正式報告去交代客戶或審計,不是為了「測得比較全面」這種模糊理由就去買。免費版方面,阿莫會建議想先感受一下工具能不能用的人,開源 CLI 是唯一不用先付錢給 Strix 的路,只是心裡要有底,推論費用這筆帳會跳到自己的 LLM 帳單上。
🌙 皮米(PIMI)效能派怎麼看
皮米看的是這個工具做不做得到、做得好不好,不管錢的事。多個 AI agent 協作探路這個架構,皮米會覺得方向是對的,因為一個模型掃一輪容易漏掉某些攻擊路徑,多個 agent 分頭驗證不同假設,理論上能把覆蓋面拉大。直接產出可以合併的修復 PR,是皮米特別看重的一點,很多資安工具只給一堆文字報告,工程師自己要再花時間把問題翻譯成程式修改,Strix 把這一步省掉了,對已經很忙的工程團隊是實際的時間節省。
Rightsized Pentest 跟 Full Audit 都標注附帶 proof-of-exploit 的已驗證漏洞,皮米會強調這點比純粹的理論風險清單有意義,因為資安報告最常見的問題就是列一堆「可能有風險」卻不知道哪個真的急迫,有實際驗證過能打穿的漏洞,才知道該把資源優先放在哪裡。Full Audit 再疊上 CREST 認證滲透測試員複核跟當日出結果,皮米會覺得這是把自動化跟人工檢查疊在一起的做法,比單純一套自動掃描工具跑完就交卷更讓人放心。
皮米也會老實講,官網完全沒有寫出掃描要跑多久、偵測準不準、會不會誤報漏報,這些才是判斷一套資安工具「好不好用」的核心數字,但官方頁面上一個字都沒提。開源 CLI 的彈性確實大,能掃本機程式碼、GitHub repo 或線上網站,目標形式很多元,但前提是 Docker 要先跑起來、LLM API key 要先接好,對完全沒碰過指令列的人,這個門檻不低。皮米的結論是,這工具的架構設計看起來紮實,但實際掃描效果如何,官網沒給答案,建議你先用免費版自己跑一次,才會知道適不適合自己的專案。
結論:誰該用、誰別碰
本來就有在用 OpenAI、Anthropic 或 Google 的 API,團隊裡也有人懂 Docker、看得懂資安報告的,先用開源 CLI 摸底最划算,反正軟體本身不收費,只是要注意額外燒掉的 LLM 額度。只是想偶爾測一次自己的 app、API 或 repo,預算有限又不想先綁月費的個人開發者或小公司,直接看 Rightsized Pentest 這個一次性方案,US$60 到 300 一次,比訂閱 Pro 再加買測試單純。需要長期監控攻擊面、排程重複掃描、把安全審查接進 Jira 或 Slack 工作流程的團隊,才真的用得到 Pro 方案每人每月 US$29,但要先想清楚測試費是另外一筆,不是訂閱費裡面已經含了。需要拿 SOC 2 或 ISO 27001 正式報告去交代客戶、投資人或審計單位的公司,才值得考慮 Full Audit 從 US$2,000 一次起跳的方案。完全沒碰過指令列、不想裝 Docker、也沒有自己的 LLM API key 的一般使用者,這個工具目前的門檻跟費用結構都不適合,等官方之後有沒有推出更簡單的常態免費方案再觀望也不遲。新創公司記得官網有前 6 個月五折這個明確的折扣,去問一下不會吃虧。
大家也在問
Strix 開源版是不是完全不用錢?
軟體本身免費、次數不限,但要自己接 OpenAI、Anthropic 或 Google 的 LLM API key,還要開著 Docker,這筆推論費用算在你自己的帳單上。
Strix 雲端 Pro 方案一個月多少錢?
官網寫 US$29/人/月,但畫面上同時寫滲透測試另外計費,訂閱費跟每次測試的費用是分開算的兩筆錢。
Strix 做一次滲透測試要多少錢?
Rightsized Pentest 官網標 US$60 到 300 一次,依測試目標大小訂價,修復後還有一次免費重測。
Strix Full Audit 要多少錢?
官網標從 US$2,000 一次起,含業務邏輯與攻擊鏈測試、SOC 2 或 ISO 27001 正式報告,並有 CREST 認證人員複核。
Strix 開源版要怎麼安裝使用?
官方文件寫用 curl 或 pipx 安裝,前提是 Docker 要在跑,還要接上 OpenAI、Anthropic 或 Google 任一組 LLM API key。
Strix 有沒有常態免費方案可以用?
雲端平台沒有常態免費方案,只有 Pro 方案提供 7 天免費試用;真正免費不限次數的路是開源版 CLI。
Strix 新創公司有沒有折扣?
官網寫 Early-stage startup 的新創公司,Pro 方案前 6 個月可以打五折,其他訂戶沒有這個優惠。
Strix 的價格跟第三方網站寫的為什麼不一樣?
資安評測站 Intruder 寫單次測試起價 US$1,000,但官網 Pricing 頁寫 US$60 到 300;本站直讀官網查到的頁面以官網數字為準。
本文撰寫:2026-10-07 價格最後驗證:2026-10-05 工具最後健檢:2026-10-07
🔗 延伸比較
📎 資料來源
本文所有價格與額度數字取自問問貓對 Strix 的實查資料(價格最後驗證:2026-10-05),一手來源:
🐾 認識問問貓:阿莫與皮米

問問貓是台灣的 AI 工具比價站,口號是「訂閱之前,先問問貓」。站上兩隻貓各有立場:
- ☀️ 阿莫(AMO)——精打細算派,永遠先問「免費版夠不夠用、這筆錢值不值」。
- 🌙 皮米(PIMI)——效能派,在意「好不好用、快不快、能不能做到我要的」。

兩隻貓吵完,你就知道該不該付錢。每篇文章的數字都是問問貓自己查的,文末附最後查核日期。
🐾 問問貓姐妹站也幫你查了
接下來看這些
同一工具的其他實查文
- 【消息文】Strix 價格變動:Pro 月費 US$29、Rightsized Pentest 改名與新價格
- 【實察文】Strix 滲透測試工具怎麼付費:開源免費、Pro 每人 US$29/月、單次檢測 US$60 起
- Strix 價格拆解:免費只是假象?雲端版月付 US$29 還要「按次付費」的真面目!